

Hay una frase que se repite mucho en el mundo de Bitcoin: no tus claves, no tus monedas. Esta semana tuvimos la ocasión de releerla con calma, y ya no se lee igual.
FINCEN RETIRA SUS PROPUESTAS SOBRE BILLETERAS PROPIAS Y MEZCLADORES DE CRIPTOMONEDAS
Hace un par de meses hablamos de lo que ocurre cuando falla la herramienta con la que alguien guarda su propio bitcoin. Esta semana, sumamos a esto una pregunta distinta: si un regulador, en este caso de los Estados Unidos, va a mirar con sospecha a quien decide guardarlo por su cuenta.

Qué pasó: El 5 de octubre, FinCEN, la agencia del Tesoro de Estados Unidos que combate los delitos financieros, anunció el retiro de dos propuestas de regla, y el 6 de octubre los avisos se publicaron en el Registro Federal. La primera, de diciembre de 2020, habría obligado a bancos y empresas de servicios monetarios a verificar identidad, llevar registros (desde los $3.000) y reportar a FinCEN (desde los $10.000) las transacciones con billeteras no custodiadas (aquellas que el usuario controla por su cuenta sin que un banco o una plataforma las guarde por él) o alojadas en jurisdicciones que FinCEN identificara. La segunda, de octubre de 2023, buscaba declarar la mezcla de criptomonedas (los servicios que combinan transacciones para dificultar su rastreo) como una clase de transacciones de preocupación primaria de lavado de dinero. En el aviso sobre mezcladores, FinCEN explica que la definición propuesta “podría tener un efecto paralizante sobre la actividad legítima” y que implicaba una carga de reportes considerable para las instituciones financieras; aun así, aclara que los actores ilícitos siguen usando estas herramientas y que continuará monitoreándolas. En el comunicado, la agencia presenta ambos retiros como parte de la agenda de desregulación del gobierno, y el aviso sobre mezcladores cita un informe de julio de 2025 del Grupo de Trabajo del Presidente que reconoce que los usuarios legítimos pueden usarlos por privacidad financiera. Ninguna de las dos propuestas había llegado a ser regla definitiva, así que lo que desaparece es la posibilidad de que entraran en vigor, algo que hasta esta semana seguía técnicamente pendiente.

Por qué importa: Para quien en América Latina guarda su bitcoin en su propia billetera, lo que cambia es lo que deja de estar en el horizonte: una regla estadounidense que habría tratado cada envío hacia una billetera propia como una operación que el banco o la plataforma de origen debía vigilar y reportar. Las decisiones de Estados Unidos suelen servir de referencia a otros reguladores y a las entidades con las que operan los bancos y plataformas de la región, así que una puerta cerrada allá reduce la probabilidad de que esa idea se replique acá, aunque no la elimina. Esto tampoco cambia las reglas locales: cada país sigue con las suyas, y las plataformas donde se compra bitcoin continúan aplicando sus propios requisitos de identidad.
Para pensar: Lo que se retira es una propuesta, no una protección permanente: la propia FinCEN dice que seguirá vigilando, y lo que una administración archiva, otra puede volver a plantearlo. Tener las llaves propias y transaccionar directamente con otra persona en la red de Bitcoin no depende de ningún permiso; mover ese bitcoin desde y hacia los bancos, en cambio, depende de las reglas vigentes en cada momento y en cada país.
LEDGER CONFIRMA UN IMPLANTE DE HARDWARE EN UNA BILLETERA VENDIDA POR UN REVENDEDOR EN EL SUDESTE ASIÁTICO
Volviendo al tema de seguridad y confianza: otro fabricante de billeteras para guardar bitcoin (y cripto) se ve envuelto en problemas de confianza en sus dispositivos, un tema que ya vimos este año y que vuelve a ser noticia esta semana.
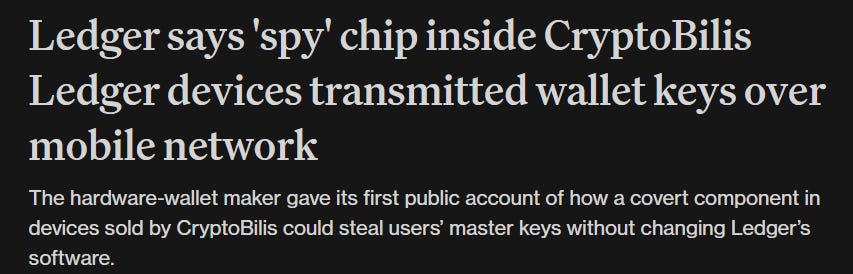
Qué pasó: El 9 de octubre, Ledger, uno de los fabricantes de billeteras de hardware más conocidos, informó que investigaba reportes de fondos robados a clientes que habían comprado sus dispositivos a CryptoBilis, un revendedor autorizado en Indonesia, Malasia y Filipinas. Al día siguiente confirmó que uno de los dispositivos de los usuarios afectados contenía un implante de hardware no autorizado, y el 11 de octubre añadió que todos los casos confirmados hasta ahora corresponden a dispositivos vendidos por CryptoBilis, que sus propios sistemas y canales de venta directa no se vieron afectados y que el volumen de dispositivos afectados es limitado. CryptoBilis, por su parte, suspendió la venta de todo su inventario de billeteras de hardware, y Ledger pidió a sus revendedores autorizados no volver a poner en venta productos devueltos. A quienes compraron en CryptoBilis les recomienda no inicializar los dispositivos sin usar y, si ya los configuraron, mover sus fondos a un dispositivo de Ledger con una frase de recuperación nueva. El 13 de octubre, Ledger explicó qué hacía el implante: según la empresa, estaba dentro de la carcasa del dispositivo, reconocía las 24 palabras de la frase de recuperación cuando aparecían en la pantalla durante la configuración y las enviaba a un atacante a través de una red móvil, con una eSIM. Ledger asegura que no alteró el elemento seguro, el sistema operativo ni las transacciones, y lo describe como un ataque físico a la cadena de suministro. Sigue confirmando un solo dispositivo con implante y examina reportes de implantes en otros dispositivos y lugares; no ha confirmado cuántas víctimas hay ni cuánto se robó. Investigadores independientes que rastrean los fondos estiman hasta $93,2 millones en más de 300 billeteras, y Tether congeló $10 millones en USDT vinculados al robo, según CoinDesk. Todavía no se ha dicho quién colocó el implante ni cómo llegó a los dispositivos.
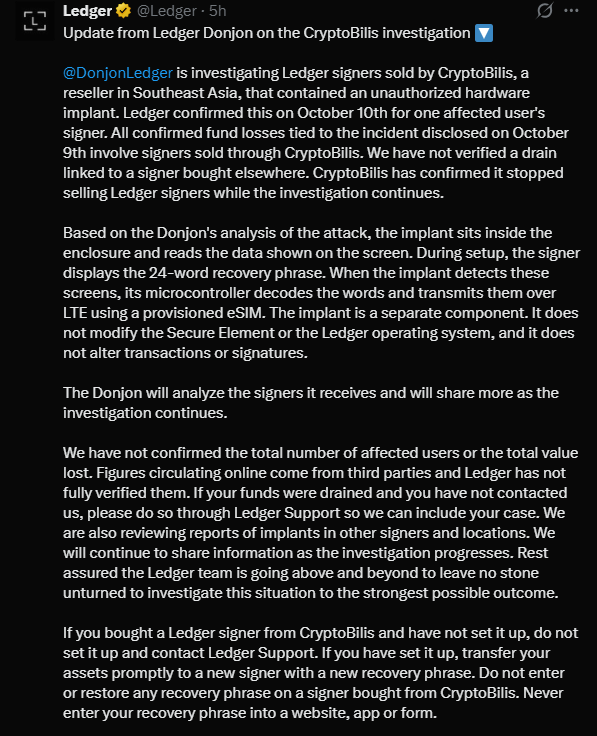
Por qué importa: Las víctimas reportadas están en el sudeste asiático, pero la pregunta de fondo no es regional: quien en América Latina usa o piensa usar una billetera de hardware también depende de quién le vendió el dispositivo y del camino que recorrió hasta sus manos. La propia documentación de Ledger reconoce que su verificación de autenticidad, el Genuine Check, comprueba que el chip seguro del dispositivo sea genuino, pero no puede detectar modificaciones físicas no autorizadas en el resto del hardware ni verificar su historial en la cadena de suministro; por eso recomienda comprar directamente a la empresa o a revendedores autorizados, no usar un dispositivo cuyo empaque parezca abierto o alterado, y desconfiar de cualquier equipo que llegue con una frase de recuperación o un PIN ya configurados, algo que un dispositivo legítimo nunca trae. Y según Ledger, el implante no tocó el elemento seguro ni el sistema operativo: leyó la frase de recuperación desde la pantalla, en una parte del dispositivo que esa verificación no cubre.
Para pensar: En la edición #22 dijimos que la autocustodia no elimina la confianza sino que la traslada del banco o el exchange al fabricante; este caso muestra que ese trayecto es más largo, e incluye a quien vende el dispositivo y al camino que recorrió hasta tus manos. Y la confianza no termina ahí: en sus comunicados, Ledger insiste en que los usuarios se informen solo por sus canales oficiales. Pero el 11 de octubre la cuenta oficial de Coldcard en X, la misma empresa de aquella edición en la que cubrimos el fallo en la entropía de sus dispositivos, publicó un aviso de seguridad falso con un enlace de migración; Coldcard lo borró y dijo que investiga cómo se publicó, sin que la causa esté establecida por ahora. Si incluso el canal oficial donde te enteras de qué hacer puede usarse para engañarte, ¿cuánto de lo que llamamos verificar es en realidad confiar en que nadie tocó lo que no podíamos revisar?

Gracias por acompañarnos. A fin de cuentas, creemos que cada persona que se toma el tiempo de entender cómo funciona Bitcoin, y las soluciones y productos que lo rodean, lo hace un poco más sólido.
Hasta la próxima semana, ignora el ruido y sigue la señal.
— Bitcoin en Español